
Tres caminos para abordar un SGSI y proteger el valor de tu empresa
DIGITAL HAND MADE
En el entorno empresarial actual, caracterizado por una presión regulatoria creciente (NIS2, DORA, RGPD) y una sofisticación constante de los ciberataques, la ciberseguridad ha dejado de
ser una simple tarea del departamento informático para convertirse en un pilar esencial del gobierno corporativo. Sin embargo, muchas organizaciones continúan percibiendo la seguridad
como un coste en lugar de como una inversión estratégica. La clave para cambiar este paradigma reside en el concepto GRC (Gobernanza, Riesgo y Cumplimiento), que busca alinear
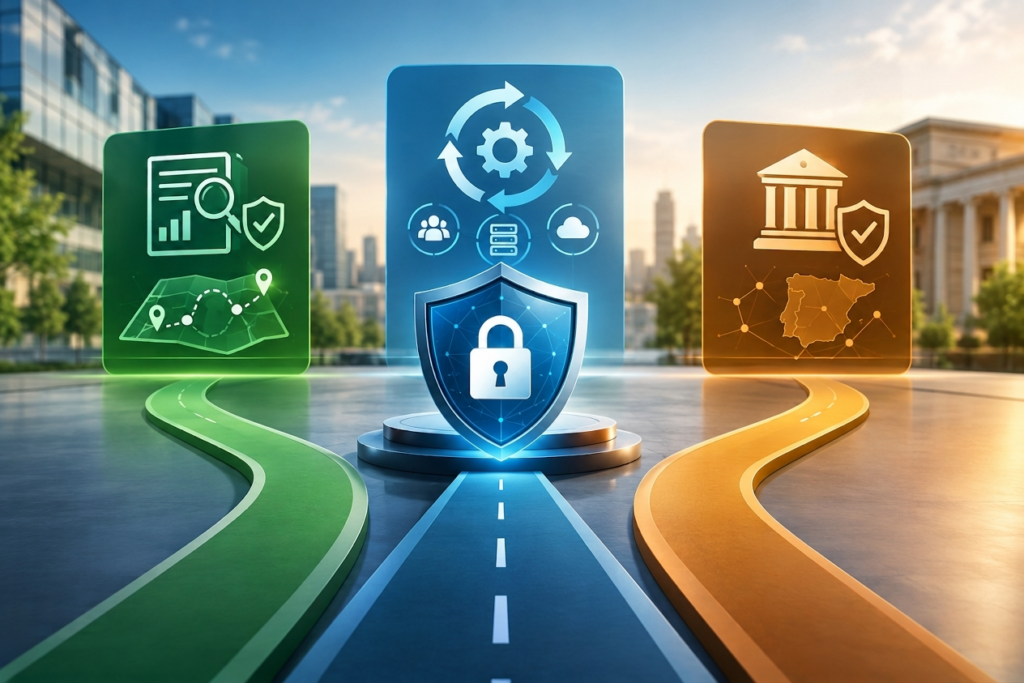
las medidas informáticas con los objetivos reales del negocio. A la hora de estructurar un Sistema de Gestión de Seguridad de la Información (SGSI), las empresas suelen preguntarse cuál es el enfoque adecuado. No existe un camino único, sino diferentes alternativas adaptadas a la madurez, exigencias del mercado y sector de cada organización.
1. El Plan Director de Seguridad (PDSI): Prioridad y pragmatismo
Para aquellas empresas que buscan estructurar su seguridad sin necesidad inmediata de una certificación formal, el Plan Director de Seguridad de la Información es el punto de partida ideal.
Se inicia con un diagnóstico realista (análisis GAP, pruebas de penetración y evaluación de vulnerabilidades) para identificar la superficie de exposición. A partir de ahí, se elabora un mapa de ruta que distingue entre soluciones inmediatas (quick wins) y medidas estructurales organizativas, técnicas y operativas, asegurando proteger lo que verdaderamente impacta en el negocio.
2. ISO 27001: El estándar internacional de gestión por procesos
La ISO 27001 ofrece una metodología estructurada globalmente reconocida. Su objetivo principal no es alcanzar una seguridad absoluta e inamovible, sino dotar a la organización de un sistema vivo basado en el riesgo y enfocado en la mejora continua mediante el ciclo PDCA (Plan Do, Check, Act). Estructurada en controles organizativos, de personas, de infraestructura y de tecnología, la ISO 27001 no solo reduce riesgos, sino que demuestra un compromiso formal ante clientes y socios internacionales.
3. Esquema Nacional de Seguridad (ENS): El requisito del sector público
Regulado por el Real Decreto 311/2022, el ENS es el marco obligatorio para las Administraciones Públicas y las empresas privadas que actúan como sus proveedoras. El ENS categoriza los sistemas (Básica, Media o Alta) en función del impacto potencial ante un incidente sobre dimensiones como la confidencialidad, integridad, disponibilidad, autenticidad y trazabilidad. Adecuarse al ENS permite estructurar la gobernanza bajo criterios normalizados y resulta imprescindible para acceder y mantener licitaciones públicas.
Conclusión
GRC no consiste en acumular políticas o cumplir normas de forma pasiva; se trata de tomar
decisiones informadas sobre los riesgos que la empresa puede asumir. Ya sea comenzando por
un Plan Director, optando por la certificación ISO 27001 o adecuándose al ENS, lo fundamental
es contar con una hoja de ruta pragmática y adaptada a las necesidades reales de la
organización